
本页内容
先设置口令,再用下载件验证
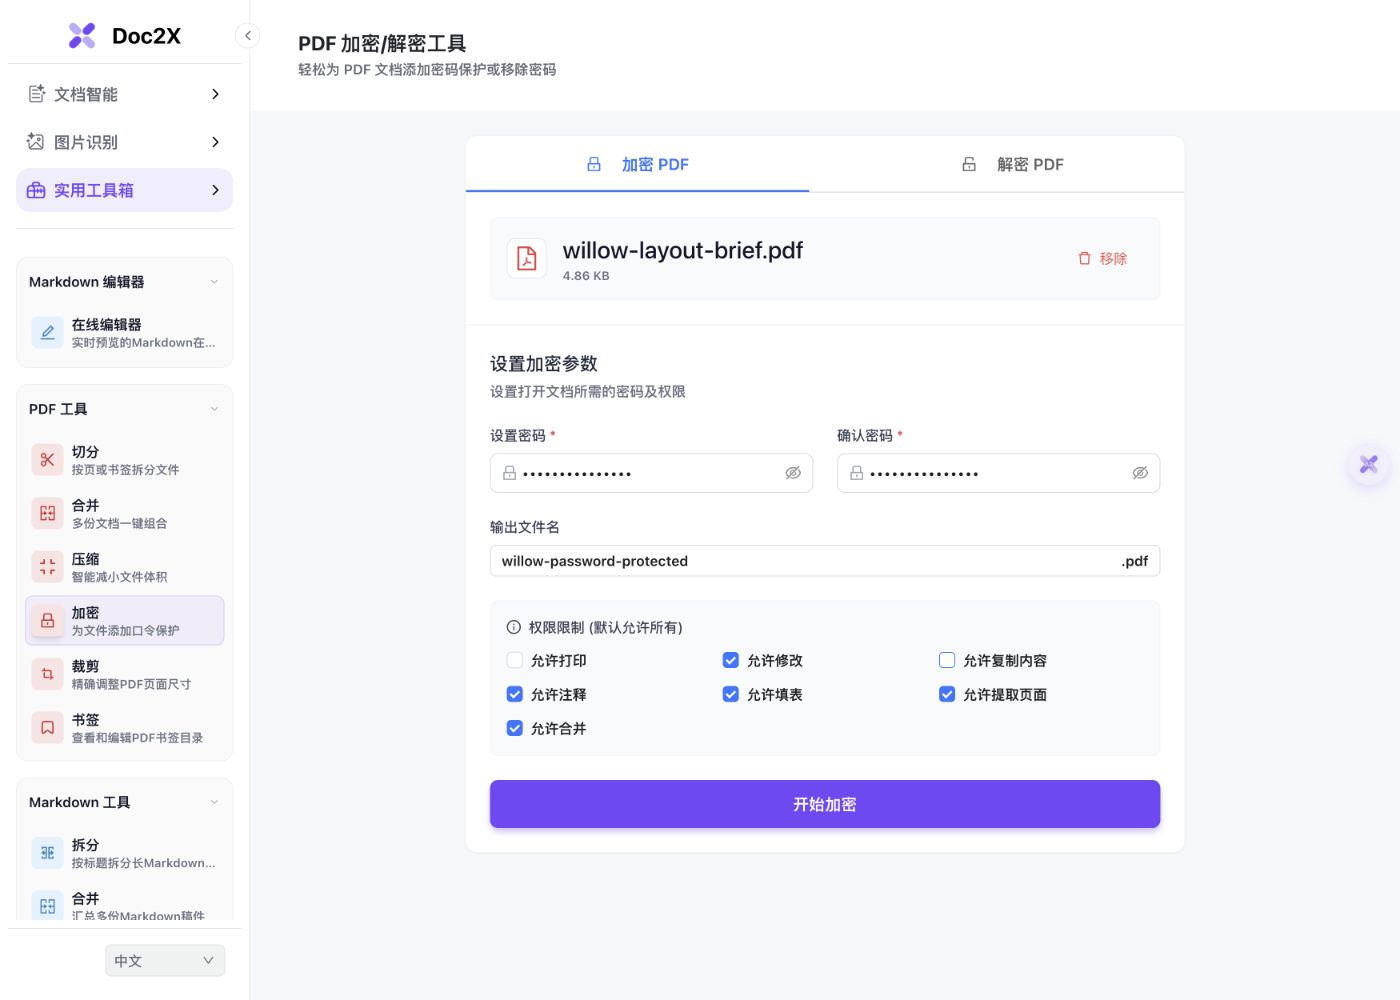
- 打开工具,选择一份未加密 PDF。当前文件选择器不接受同时选择多份文件。
- 输入打开密码,再输入一次确认;本例使用专门公开的样例口令,没有单独设置权限密码。
- 按需要查看打印、复制、修改等选项,填写输出文件名,再点击开始加密。
- 看到加密完成后点击下载文件,在本地找到实际 PDF,不把成功提示当作已经保存。
- 用阅读器重新打开下载件,输入正确口令并检查页数、正文、表格和图示;需要取消密码时按已知密码解密指南处理。
这里的权限复选框写入 PDF 权限标记,执行方式取决于阅读器。本例没有验证所有阅读器的复制或打印限制;有明确算法要求时,应先核对所用方案是否满足要求。
同一份 PDF:确实出现密码提示,也能用正确口令打开
2026年10月12日,实际选入已公开的两页 Willow 虚构记录,设置口令并下载,再用 Chrome 内置 PDF 阅读器打开。左图是密码提示,右图是输入正确样例口令后的实际画面。
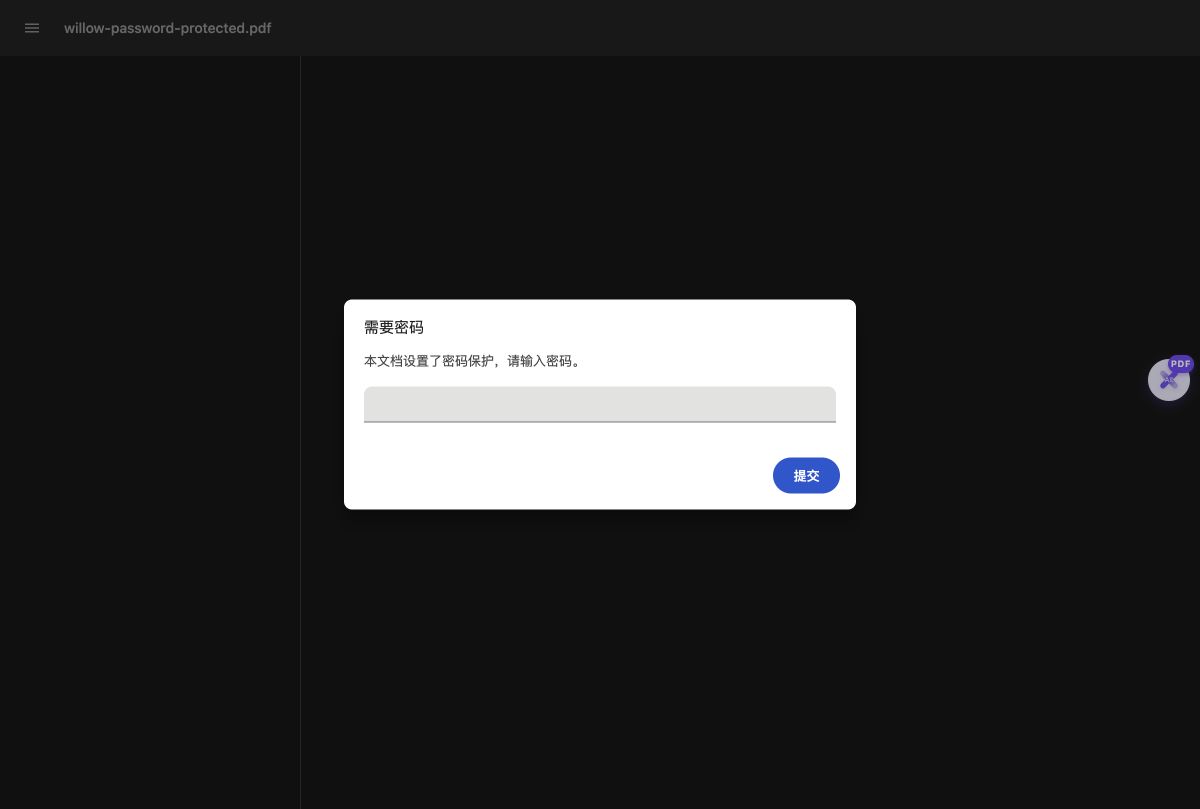
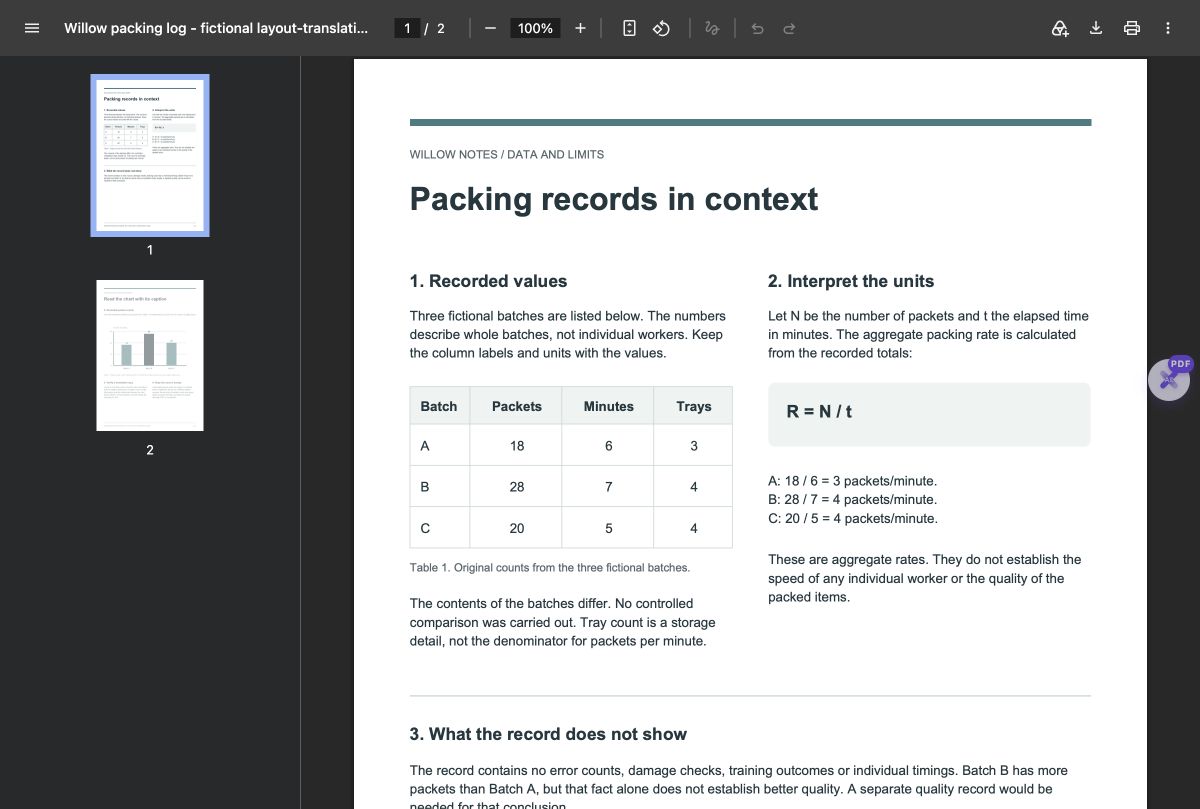
- 加密件在文件检查中确认为加密状态,错误口令不能解锁;Chrome 也实际要求输入打开密码。
- 取消打印、复制选项后,文件中相应权限位已关闭;这不等于所有阅读器都必然禁止这些操作。
- 本次文件参数为 V=2、R=3、Length=128,核对为 128 位 RC4。界面没有提供 AES 或强度选择。
- 随后使用已知密码实际解密,得到不再加密的两页 PDF。三份文件分别保留,便于核对处理前后内容。
使用已公开的自编虚构资料,样例口令为 WillowDemo!2026,仅用于打开本页加密样例。本例输出为 128 位 RC4,不是 AES,工具没有算法选择。两页在相同渲染条件下与原稿像素、文字和尺寸一致,但文件字节已重写,解密件丢失了原有标题与作者元数据;表单、签名和附件未测试。
先了解这几件事
选择一份未加密 PDF,输入并确认打开密码,按需设置权限和文件名,再开始加密。成功后还要点击下载文件,并在阅读器重新打开核对。当前没有批量队列、独立权限密码或算法选择;本次实测文件使用 128 位 RC4,不能据此宣传 AES 或高强度保密能力。
- 实际输入
- 两页自编英文 PDF,4,976 字节。
- 实际输出
- 加密件 4,548 字节,正确口令后可读取两页。
- 本例设置
- 取消允许打印和允许复制内容,其余五项保持默认。
- 公开样例口令
- WillowDemo!2026;只用于本页演示文件。
- 首尾普通空格
- 本次公开演示口令首尾各有一个U+0020:去掉两端空格解密报错,输入完整口令后成功下载;原生文件检查也区分了这两个候选。
这份加密样例在Chrome中可复制,打印只观察到预览
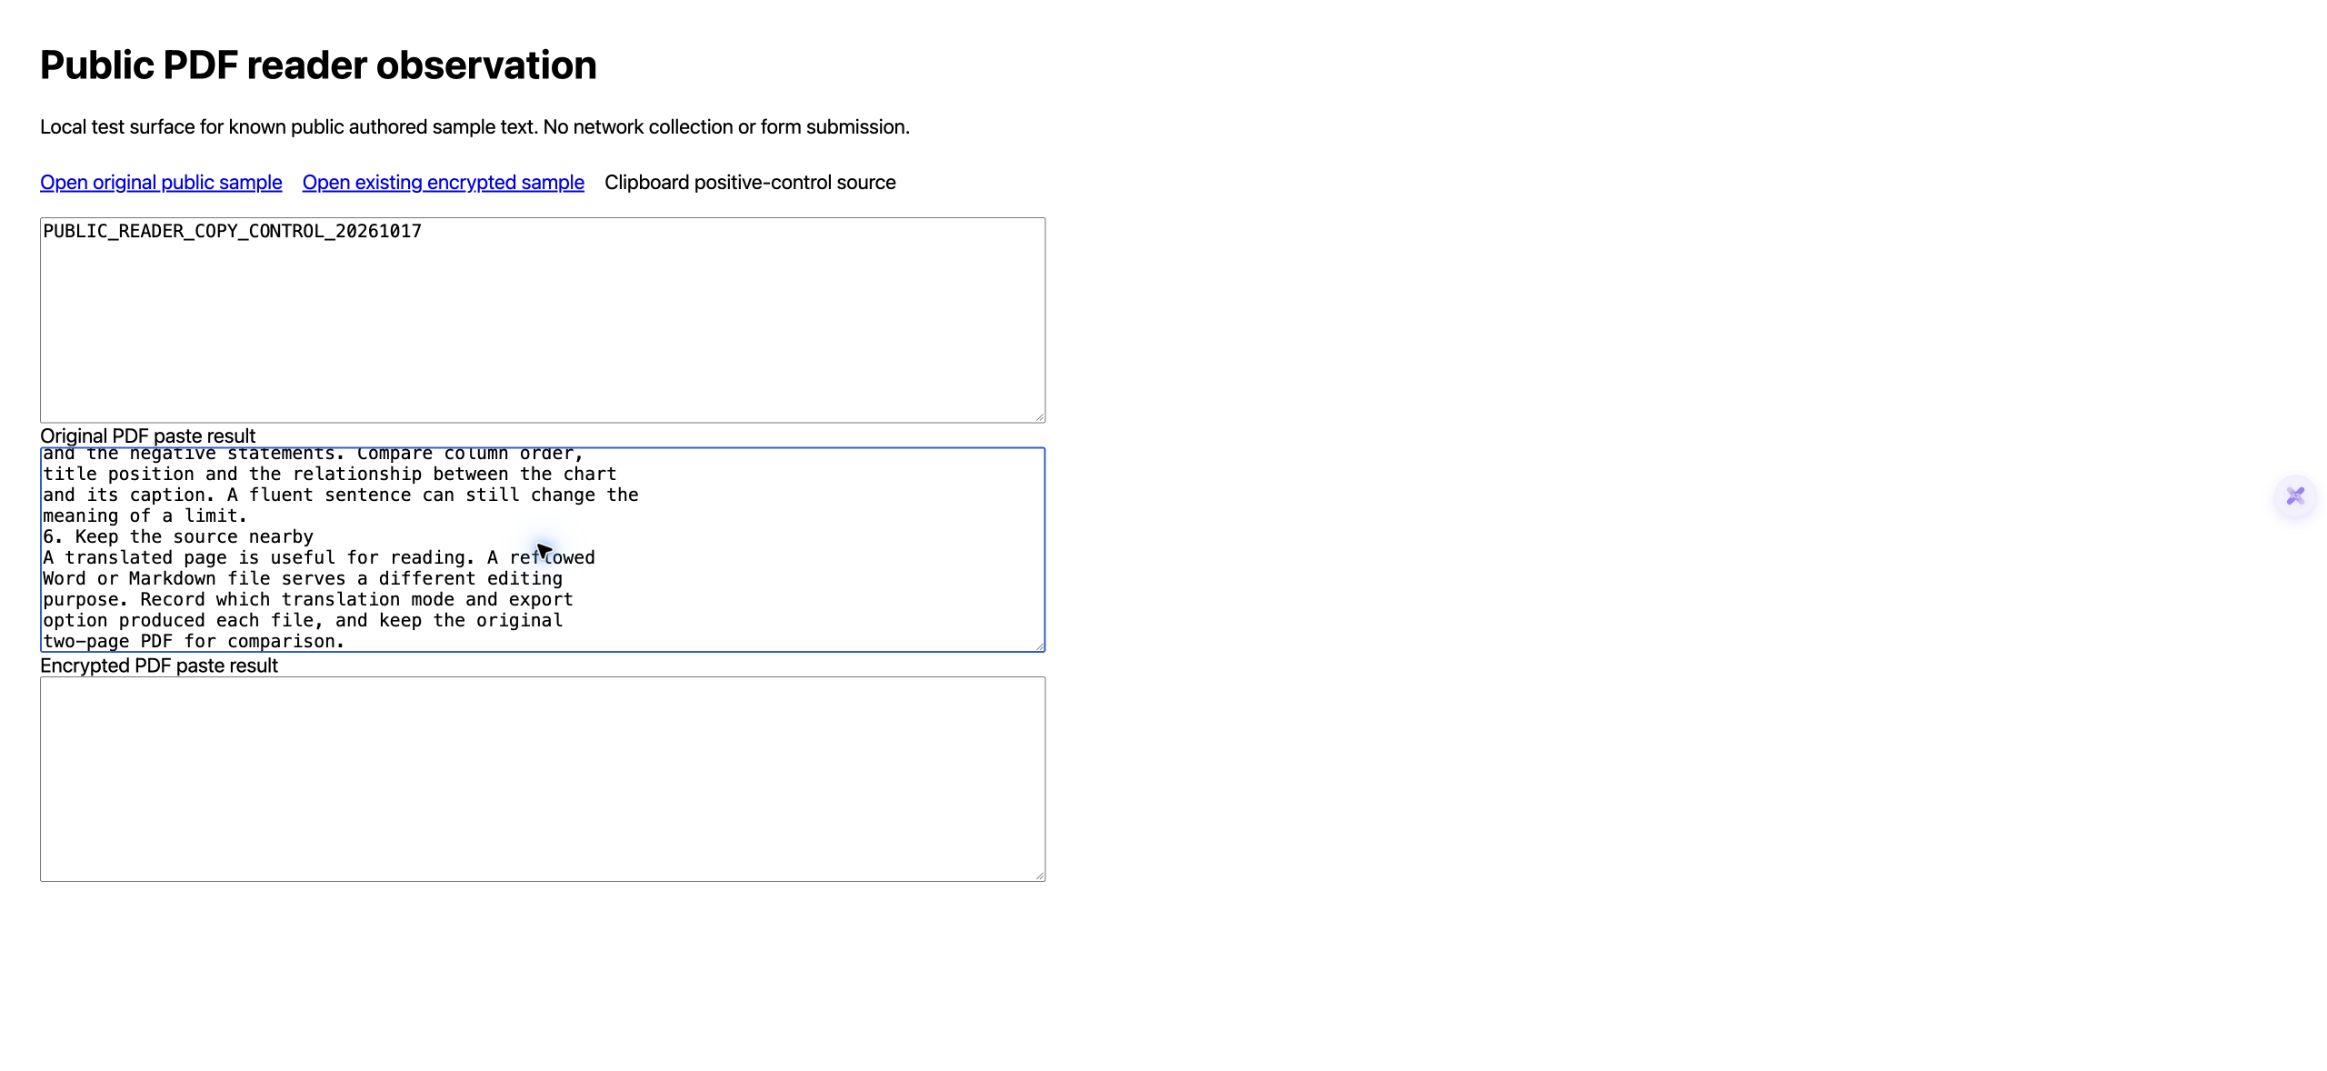
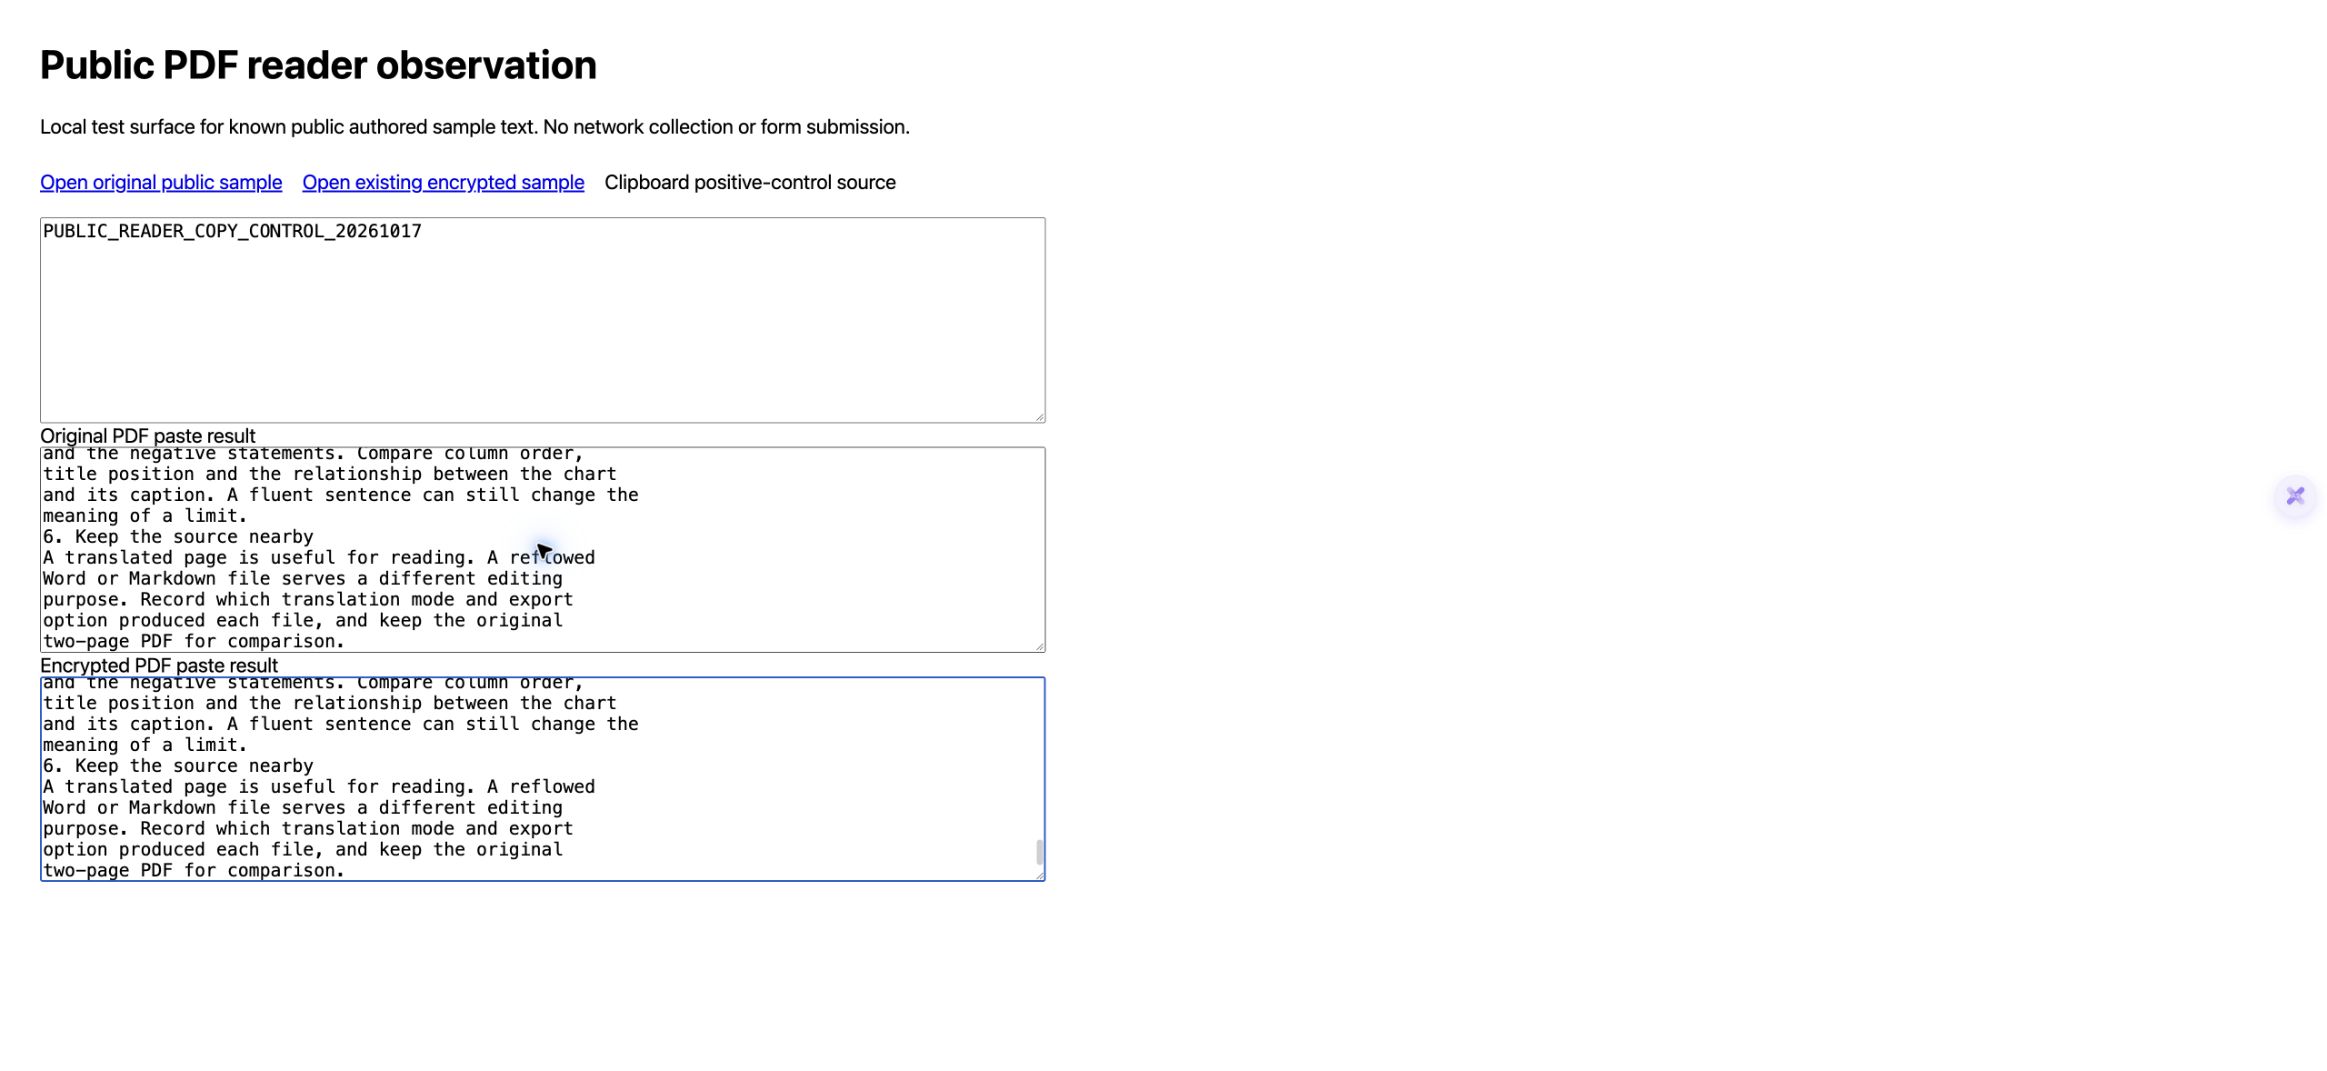
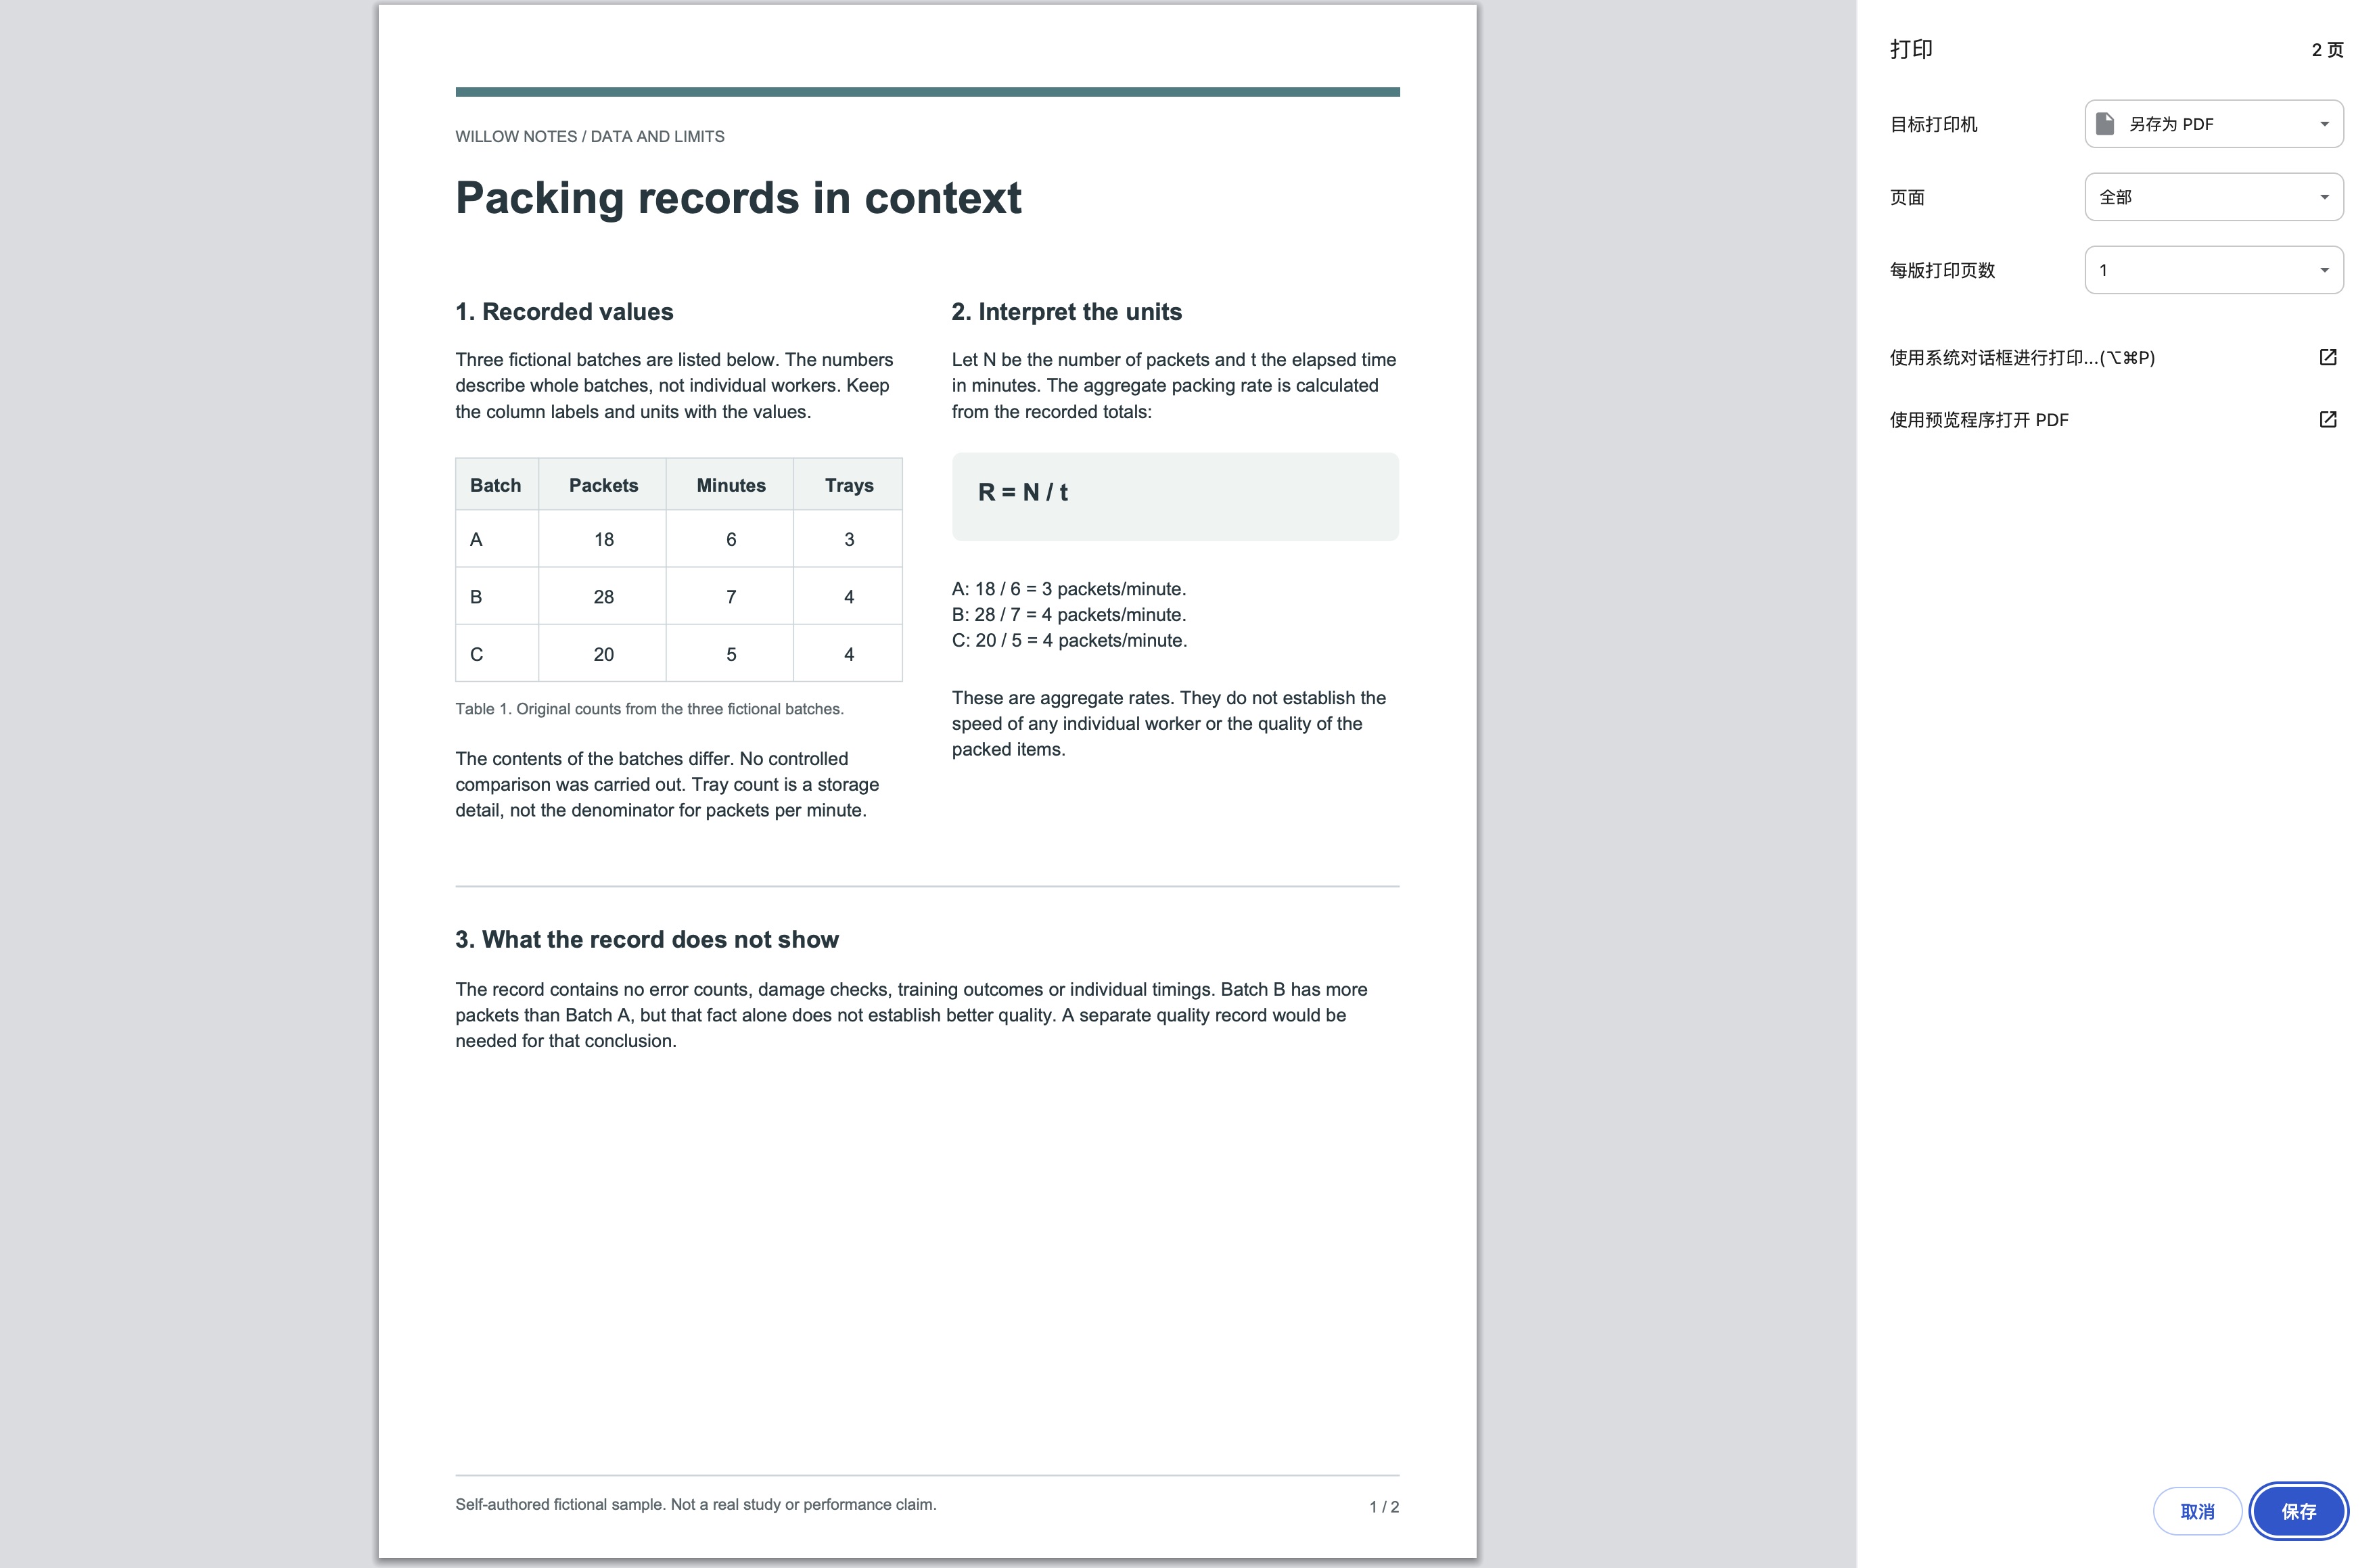
2026年10月17日,重新观察本页已有的公开两页样例。先验证未加密原稿能实际复制,再用相同路径从已打开的加密件粘贴出同样的2,222个字符;打印入口也打开了两页预览,随后取消。这个样例的打开口令与所有者口令相同,旧文件检查记录了所有者身份;本轮没有单独测试受限用户,不能据此说所有阅读器的权限都失效。
| 核对环节 | 本次观察 | 结论边界 |
|---|---|---|
| 打开加密件 | 真实密码提示,正确公开样例口令一次后显示页面及两页导航 | 本例打开口令仍需输入,不是绕过或破解 |
| 未加密原稿复制正控 | 实际粘贴2,222字符 | 先确认操作路径有效,排除旧剪贴板误判 |
| 已打开加密件复制 | 同路径粘贴2,222字符,保存文本与原稿粘贴逐字节相同 | 仅这次选择文本;不是全部PDF文字完整性认证 |
| 打印入口 | 出现两页原生打印预览,默认另存为PDF,保存按钮可见 | 只到预览,取消后没有打印或保存文件 |
| 身份范围 | 历史文件检查为所有者口令,样例两类口令相同 | 本轮未另行确认该身份,也未测试独立受限用户 |
复制要有有效正控,打印预览与执行要分开
原稿实际复制 → 粘贴文本确认正控成功
同一阅读器打开加密样例 → 同路径复制、粘贴
两份保存的粘贴文本相同,都是2,222字符

加密件打印入口 → 两页打印预览 → 取消
实际打印:0;保存PDF:0
能到预览,不等于完成打印或生成新PDF- 本页原有2026年10月12日的真实密码提示、打开与已知密码解密记录继续保留。这次只是补充后续阅读器行为,没有重新加密、解密或下载PDF,三份历史文件原字节不变。
- 最初的页面切换按键方法只得到旧测试标记,不能当作复制被禁止。改为聚焦PDF可见正文的原生路径后,原稿正控成功;再重置已知标记,用相同路径观察加密件,实际粘贴文本才可比较。
- 两份保存文本各2,222字符/2,222字节,完整保存字节相同;它们来自这次实际粘贴,截图只显示可见尾段,没有证明全部PDF文字、阅读顺序或版式都完整复制。
- 权限位是文件中的标记,实际执行还受阅读器和身份影响。本例源码共用打开与所有者口令,旧检查识别所有者身份;这是历史记录,不是本次Chrome身份认证结果,也不能替代独立受限用户测试。
- 本次打印按钮只点一次,打开预览后只取消一次,没有点击保存、打印、系统对话框或其他预览应用。默认另存为PDF可见,不表示已产生无权限的新文件。
仅这份已公开自编样例及本次Chrome内置阅读器观察。精确Chrome版本未确认,没有其他阅读器、独立受限用户或普遍权限执行结论。打印预览不等于实际打印/保存;复制成功也不等于绕过打开密码、取消加密或破解。旧权限位、算法和所有者身份来自原有文件记录;本轮没有另做文件身份认证检查或重新生成PDF。两份粘贴文本与真实截图按保存字节提供,说明和核对包由本地整理;旧报告与本轮后续观察分阶段保留,归档检查通过不代表重做了阅读器操作。
首尾各一个普通空格:去空格报错,完整口令成功
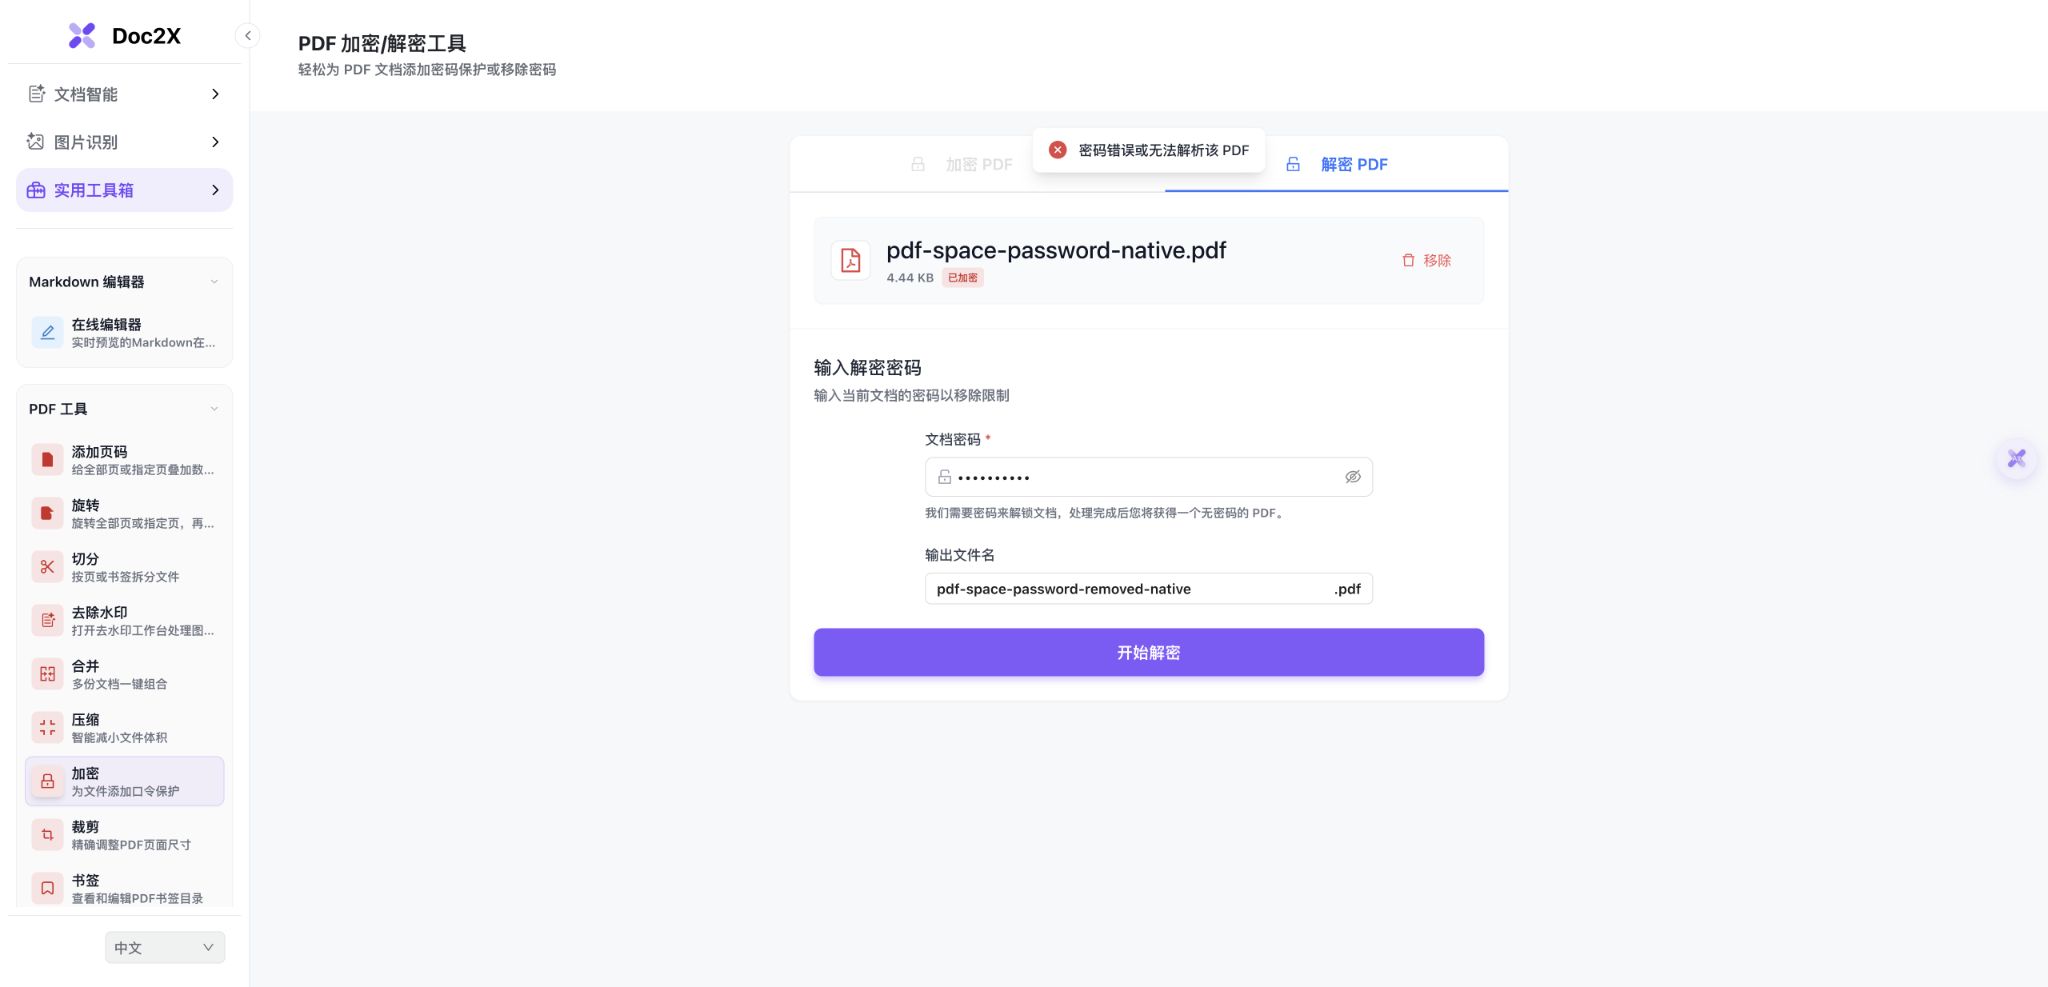
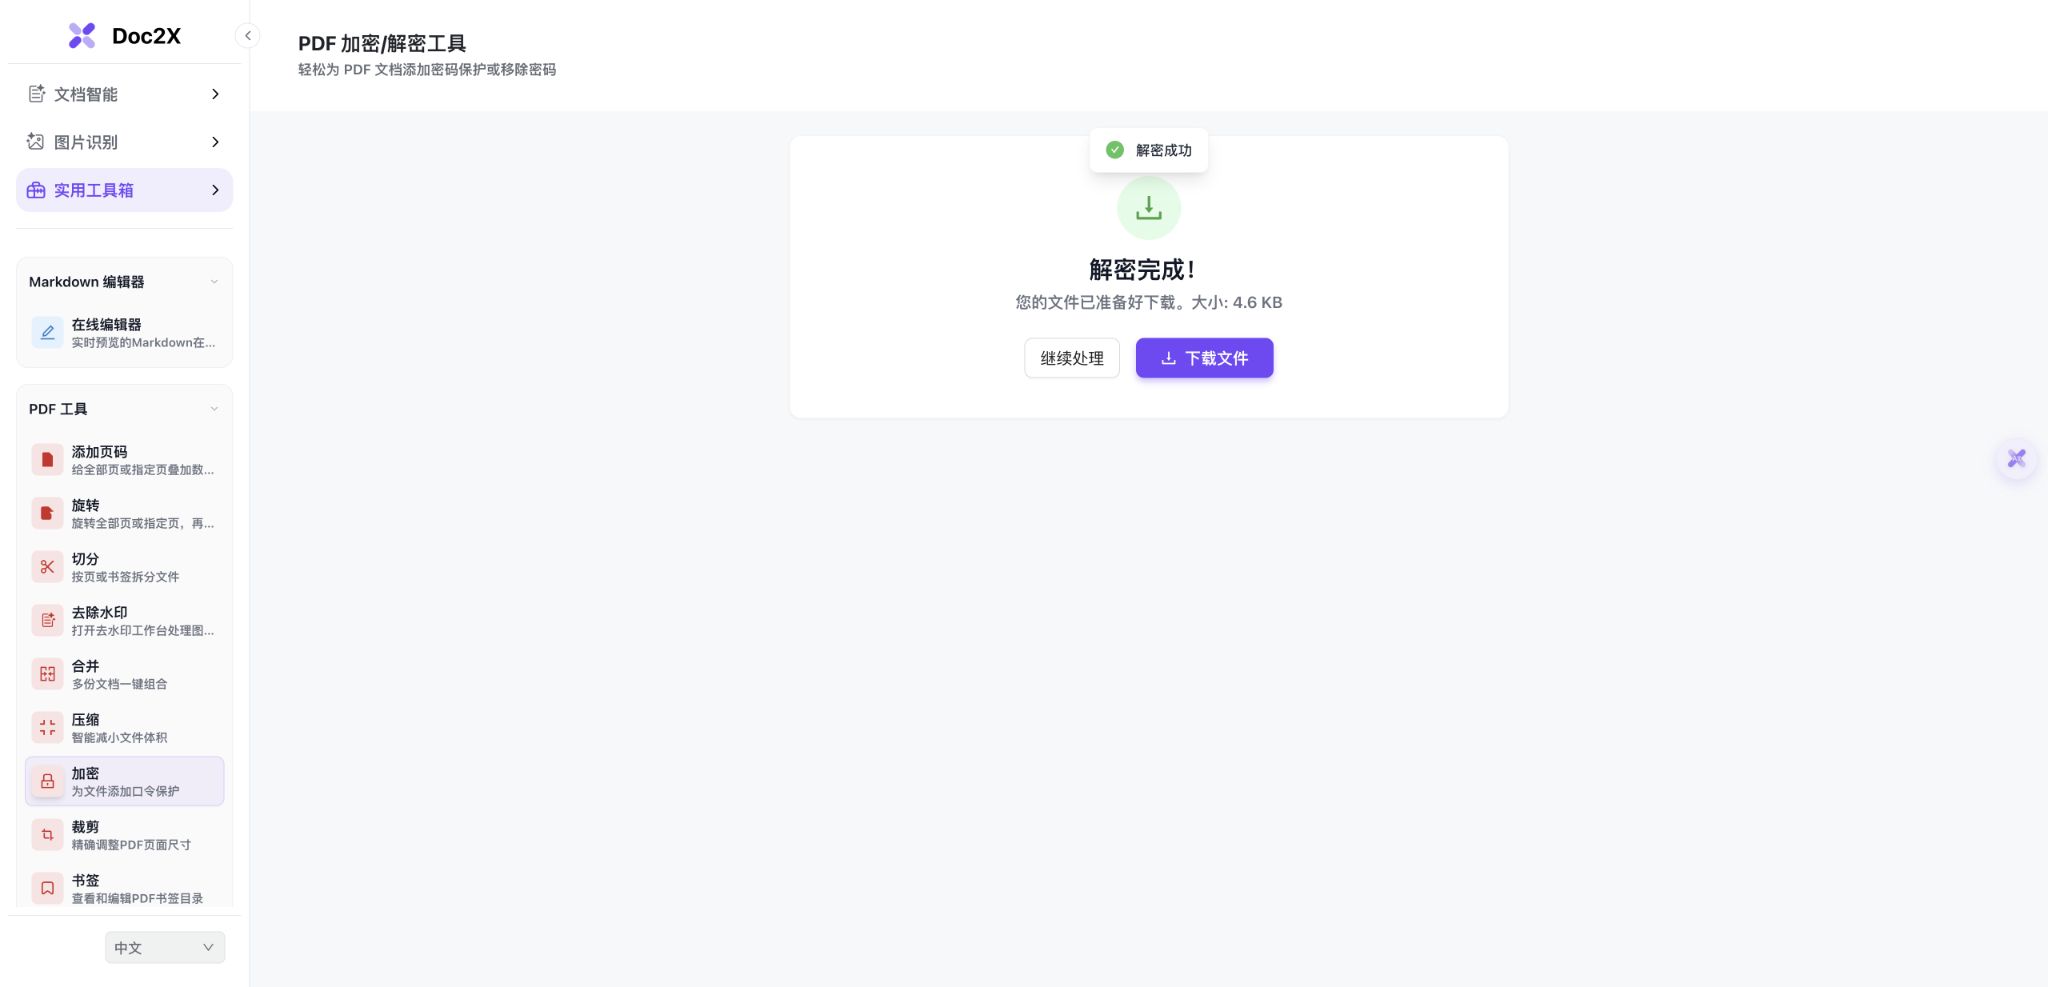
2026年10月20日,复用上方同一份两页自编Willow原稿,以首尾各一个U+0020的公开演示口令加密并下载。对同一实际加密件,先输入去掉两端空格的已知候选,界面报错;再输入完整已知口令,完成解密并下载。原生文件检查也分别核对了这两个候选与实际解密件。
| 形式或文件 | 本次实际观察 | 证据边界 |
|---|---|---|
| 完整演示口令:␠Demo-2026!␠,12个ASCII字符 | 工具解密完成;原生文件接受完整口令 | ␠不是口令字符,实际输入普通空格 |
| 去空格候选:Demo-2026!,10个ASCII字符 | 工具解密报错;原生文件未接受该候选 | 只删除了已知口令的两个边界普通空格 |
| 原稿4,976字节 → 实际加密件4,547字节 | 两页;本次文件参数对应128位RC4 | 不是AES;不据此推荐高强度保密用途 |
| 实际解密件4,715字节 | 本地文件检查确认两页可直接读取,无需密码 | 与原稿分开保存,核对文件名 |
完整口令的两个边界空格
完整口令(␠仅是可见标记):␠Demo-2026!␠
完整口令字符:U+0020 + Demo-2026! + U+0020(12字符)
去空格候选:Demo-2026!(10字符)- 复用本页已有两页自编原稿,设置并确认完整演示口令后开始加密,取得实际加密PDF;再选入这个下载件,用已知口令完成解密对照。
- 同一加密件先用去空格候选得到错误,再用完整已知口令成功并下载。截图中的密码框为掩码;实际字符由事先编写的输入记录与原生文件核对。
- 完整口令首尾各有一个普通U+0020;␠只是帮助看见空格的标记,不要将它输入密码框。口令TXT只包含12个实际字节,没有额外换行,只适用于本页公开样例。
- 原生检查确认加密件需要本例完整口令,解密件不再加密。三份PDF的两页提取文字、页面框和旋转一致,字节和元数据仍有变化。
- 本次实际加密参数对应128位RC4,不应当作高强度保密方案;打开口令与复制、打印权限仍要分别核对。
只验证这一份公开自编PDF和首尾各一个U+0020的ASCII演示口令,其他Unicode口令与阅读器行为未验证。PDF保持原生下载字节;CSV和JSON是本地核对与来源记录。提取文字、页面框和旋转相同,文件字节与元数据仍有变化。
把口令、权限和内容检查分开
| 要确认什么 | 本例怎么检查 | 可以得出的结论 |
|---|---|---|
| 打开需要密码 | Chrome 出现密码框,正确口令后打开 | 本例打开口令生效 |
| 打印、复制选项 | 核对文件中的权限位 | 标记已写入,阅读器执行另验 |
| 页面内容 | 同参数渲染和文字提取对照 | 本例两页内容与尺寸一致 |
| 原文件是否完全恢复 | 比较字节与文档属性 | 字节不同,解密件部分属性丢失 |
打开密码与权限密码并不是同一个输入
当前加密界面只有设置密码和确认密码,两次输入的是同一个打开口令。打印、修改、复制等使用复选框;没有供用户分别填写的权限密码,也没有算法下拉框。请按实际控件判断能力。
权限标记需要在接收方的阅读器检查
这次取消了允许打印和允许复制内容,文件中的对应权限位确实关闭。本轮验证了 Chrome 的密码提示与打开过程,没有对复制和打印限制的实际执行得出可靠结论。请在接收方使用的阅读器中另行检查。
页面相同,不代表每个属性都相同
这份两页资料在加密后用正确口令读取,以及解密后读取,页尺寸、提取文字和同参数渲染均与原稿一致。不过三份文件大小不同,解密件没有保留原来的标题和作者字段。需要签名、表单或附件时,须另行核对这些对象。
先确定用途,再保存工作原稿和交付副本
页面整理完成后再处理最终副本,用清晰文件名区分原稿、加密件和解密件。本页提供的是具体操作与实测边界;当前样例的 RC4 输出不应作为高强度保密方案推荐。
先让原稿复制成功,再解释加密件的复制行为
如果未加密原稿也只粘贴出旧内容,就还不能判断权限。本次先修正选择与复制路径,让原稿正控实际成功,再用相同路径观察加密样例。得到相同选择文本只是这个样例的行为,不是所有阅读器都忽略权限的证据。
打开密码与打印预览,是不同检查环节
这份加密样例仍出现真实密码提示,正确打开后能到打印预览。本轮只在预览中看到两页与另存为PDF选项,随后取消;没有实际打印或另存文件,也没有检查任何新文件的权限。
PDF密码去掉首尾空格后,按同一文件核对
先确认选入的是本次实际加密件,再逐字符核对已知口令。本例用␠Demo-2026!␠显示首尾各一个普通空格,␠只是显示标记,实际应输入U+0020。该完整口令共12个ASCII字符;去掉两端空格后的10字符候选在工具中报错,完整口令随后解密成功并取得实际PDF。下载后再核对实际解密件;本地文件检查确认两页可直接读取,无需密码。公开口令只适用于这份样例。
相关官方说明
详细操作教程
配置打开密码与权限,下载后验证文件能正常打开。
遇到这些情况
- 下载件打开时提示密码错误
- 确认文件名对应本次输出,并检查大小写与输入字符。本页样例口令只适用于本页公开文件。
- 选入 PDF 后进入了解密模式
- 工具检测到文件已经加密。本例确实自动切换,并禁用了继续加密的页签;需要设置新口令时,先用已知原密码处理。
- 找不到批量或 AES 强度选项
- 当前操作流程是单份文件,没有独立权限密码或算法选择。本次工具页文案已按实际控件修正。
常见问题
怎么给 PDF 设置打开密码?
选入一份未加密 PDF,输入并确认密码,按需设置权限和文件名,开始加密后下载,并在阅读器重新打开验证。本页提供同源文件与实际截图。
PDF 加密后能保证别人不能复制或打印吗?
不能据复选框做这种保证。它们写入权限标记,具体执行依阅读器而定;本轮没有得到可靠的复制、打印限制验证。
这次输出是 AES-256 吗?
不是。本次原生文件参数对应 128 位 RC4,当前界面也没有算法选择。不要从旧宣传文案推定实际加密强度。
工具可以一次加密十份 PDF 吗?
当前文件选择器一次只接收一份,完成后可再选择下一份。本轮没有批量加密队列实测或入口。
加密以后可以再取消密码吗?
知道该文件的正确密码时,可重新选入加密件,输入原密码并导出无密码副本。本轮实际完成了这一步;未知密码恢复不属于此流程。
PDF打开密码和复制权限有什么区别?
打开密码决定能否先读取加密文件;复制、打印权限是文件标记,实际执行还取决于阅读器及身份。本例需要正确口令打开,之后在这次Chrome观察中仍可复制所选文字。
PDF复制权限测试为什么先复制原稿?
先确认相同操作路径能真正复制公开原稿,避免把焦点、页面切换或旧剪贴板造成的失败当成权限效果。本次成功正控后才比较加密件,两个保存粘贴文本相同。
本例加密PDF在Chrome能复制,说明权限失效了吗?
只能说本次打开的固定样例可复制这段选择文本。它共用打开与所有者口令,历史检查识别为所有者身份;没有独立受限用户测试,不能推出所有阅读器或其他文件的权限都失效。
PDF能打开打印预览就算打印成功吗?
不等于。本次看到两页预览、默认另存为PDF和保存按钮后取消,没有实际打印、保存PDF或产生新文件;也未验证另存后权限状态。
PDF加密密码前后空格会保留吗?
本次仅测试首尾各一个普通U+0020的公开ASCII口令。在同一实际加密件上,去掉两端空格的候选解密报错,完整口令随后成功;本地原生文件检查也得到相同区分。因此不要自动删掉这份已知口令的边界字符。没有测试中文、全角空格、NBSP、内部空格或全空格口令。
PDF密码去掉空格为什么解密失败?
先核对文件和完整已知口令。本例完整口令为12字符,删除两端普通空格后只剩10字符,工具对该候选提示解密失败;这项观察只说明本例两个输入不同,不证明文件损坏或任何工具都会怎样处理空白。没有未知密码恢复、猜测或破解流程。
PDF含空格密码解密后还要输入吗?
本例输入完整已知口令后取得一份4,715字节的原生解密PDF,本地文件检查确认两页可直接读取,无需密码。成功提示和实际下载是两步,应核对当前文件名与新下载件。
PDF首尾空格密码怎样核对下载件?
分别保留原稿、加密件和已知密码解密件。先核对口令每个字符,␠只是显示普通空格的标记,不能把␠本身输入密码框;可下载本页12字节口令TXT查看真实字符。再检查实际文件的加密状态、页数、文字和所需对象。本例两页提取文字、页面框与旋转一致,文件字节和元数据仍有变化。
内容核对:2026-10-20 · 功能条件与配额以当前产品界面为准